Si crees que tu wifi está a salvo porque tiene contraseña, tengo una mala noticia. La seguridad en redes wifi no depende de si pusiste una clave, sino de cómo configuraste todo lo demás a su alrededor. Y ese «todo lo demás» es justo lo que casi nadie revisa.
En este artículo vas a aprender a blindar tu red doméstica paso a paso, sin tecnicismos innecesarios y sin necesidad de ser ingeniero de telecomunicaciones. Solo necesitas 20 minutos y ganas de dejar de regalar ancho de banda al vecino.
Índice de contenidos
¿Por qué tu wifi es más vulnerable de lo que crees?
Tu wifi es vulnerable porque la mayoría de routers llegan configurados con valores por defecto, predecibles y conocidos públicamente. Cualquier atacante con acceso físico cercano o herramientas básicas puede aprovechar esa configuración de fábrica para colarse sin que lo notes.
No hace falta ser un hacker de película. Basta con un router que nunca se ha tocado desde el día de la instalación, una contraseña heredada del técnico y un firmware que lleva tres años sin actualizar. Esa combinación es, literalmente, una invitación.
Cambia la contraseña y el nombre de red (SSID) por defecto
Cambiar la contraseña y el SSID (Service Set Identifier, el nombre que identifica tu red) por defecto elimina la primera y más obvia puerta de entrada. Los nombres de fábrica revelan el modelo del router y también tu ISP (¿a quien le importa si usas Movistar o Digi?), y ese dato facilita buscar vulnerabilidades conocidas asociadas a ese modelo concreto.
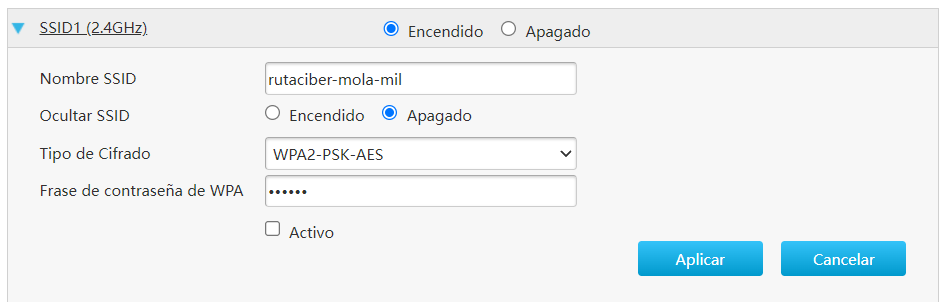
Usa una contraseña larga, de al menos 16 caracteres, combinando mayúsculas, minúsculas, números y símbolos. Evita nombres propios, fechas o referencias que cualquiera que te conozca pueda adivinar en dos intentos. Si quieres profundizar en cómo construir claves realmente robustas, tenemos una guía completa de contraseñas seguras que te será útil aquí.
Respecto al SSID, no necesitas ocultarlo ni ponerle un nombre gracioso tipo «FBI Surveillance Van». Simplemente evita que incluya tu nombre, tu dirección o el modelo del router.
Elige el cifrado correcto: WPA3 frente a WPA2
WPA3 es el estándar de cifrado (encryption) más seguro disponible actualmente y deberías activarlo si tu router lo soporta. Si tu equipo es antiguo y solo ofrece WPA2, usa como mínimo WPA2-AES y descarta cualquier opción WEP o WPA original, ya obsoletas e inseguras.
La diferencia entre WPA2 y WPA3 no es cosmética. WPA3 incorpora un sistema de autenticación llamado SAE (Simultaneous Authentication of Equals) que protege mejor frente a ataques de diccionario, incluso cuando la contraseña elegida no es especialmente compleja. Si tu router tiene más de seis años, probablemente no soporte WPA3, y merece la pena valorar una renovación.
Crea una red de invitados separada
Una red de invitados (guest network) es una red wifi secundaria, aislada de tu red principal, pensada para visitas y dispositivos que no necesitan acceso a tus equipos personales. Actívala desde el panel de administración de tu router; la mayoría de modelos actuales la ofrecen de serie.
Así evitas que un móvil de visita, potencialmente infectado, tenga vía libre hacia tu ordenador, tu NAS o tu impresora. La segmentación de redes es un principio básico de seguridad, y aplicarlo en casa no es muy distinto de aplicarlo en una empresa: separar reduce el daño si algo sale mal. Si te interesa el concepto a fondo, puedes leer nuestra guía de segmentación de red.
Por qué no deberías mezclar tu wifi principal con visitas o dispositivos IoT
Mezclar tu red principal con dispositivos de Internet de las Cosas (IoT, por sus siglas en inglés) multiplica tu superficie de ataque, porque muchos de esos aparatos reciben actualizaciones de seguridad escasas o nulas. Una bombilla inteligente comprometida puede convertirse en el punto de entrada hacia el resto de tu red doméstica.
Cámaras, enchufes inteligentes, altavoces y robots aspiradora suelen tener software desatendido durante años. Aislarlos en su propia red de invitados limita lo que un atacante puede alcanzar si consigue comprometer uno de ellos.
Mantén el firmware del router actualizado
Actualizar el firmware del router corrige vulnerabilidades conocidas que los fabricantes van parcheando con el tiempo. Un router sin actualizar acumula fallos de seguridad documentados públicamente, lo que facilita enormemente el trabajo de cualquiera que quiera entrar sin invitación.
Entra en el panel de administración una vez al mes y comprueba si hay actualizaciones pendientes. Ese router que lleva cuatro años escondido detrás del sofá, tratado como un mueble más y no como un dispositivo de red activo, probablemente lo necesite con urgencia.
Desactiva funciones que no necesitas (WPS, gestión remota, UPnP)
WPS, la gestión remota y UPnP son funciones pensadas para facilitar la conexión de dispositivos, pero a cambio abren puertas que rara vez usa un usuario doméstico. Desactivarlas reduce tu superficie de ataque sin afectar a tu experiencia de uso diaria.
- WPS (Wi-Fi Protected Setup): permite conectar dispositivos pulsando un botón, pero su PIN es vulnerable a ataques de fuerza bruta en pocas horas.
- Gestión remota: permite administrar el router desde fuera de tu red local. Si no la necesitas, apágala; es una puerta directa desde internet.
- UPnP (Universal Plug and Play): abre puertos automáticamente para que ciertos dispositivos funcionen «sin configurar nada», y ese automatismo es precisamente el problema.
Controla la ubicación y el alcance de la señal
Situar el router en un punto central de la vivienda y ajustar la potencia de la señal reduce la cobertura que se filtra hacia la calle o hacia viviendas vecinas. Menos alcance fuera de tu hogar significa menos oportunidades para que alguien ajeno intente conectarse.
No se trata de convertir tu salón en una jaula de Faraday. Simplemente evita colocar el router junto a una ventana exterior si puedes evitarlo, y revisa en el panel de configuración si existe un control de potencia de transmisión que puedas ajustar.
Supervisa qué dispositivos están conectados a tu red
Revisar periódicamente la lista de dispositivos conectados te permite detectar intrusos o aparatos olvidados que ya no deberían tener acceso. La mayoría de routers muestran esta lista en su panel de administración, identificando cada equipo por su dirección MAC y, a veces, por nombre.
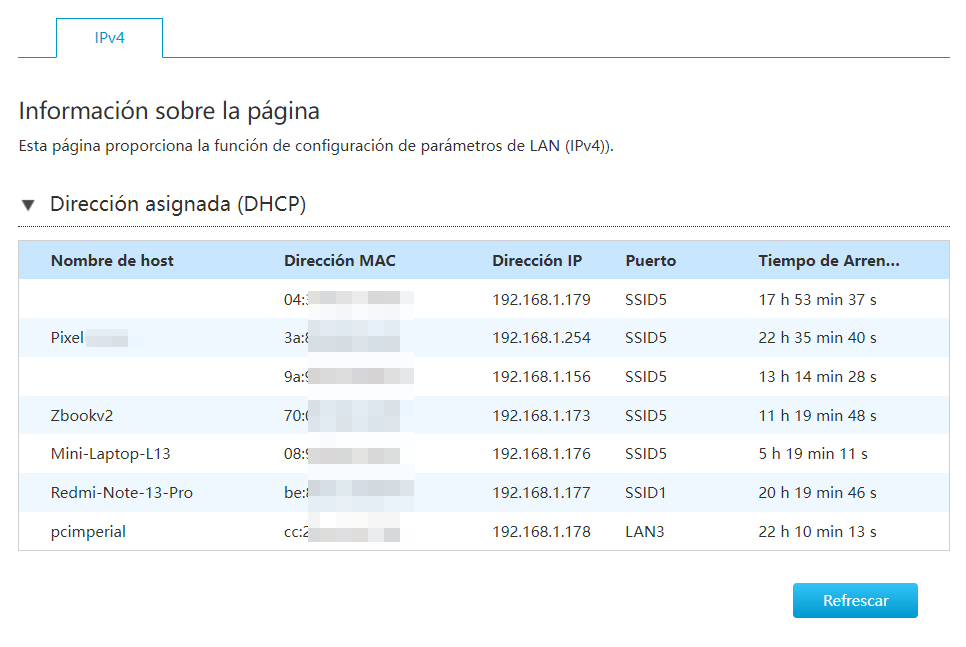
Si ves un dispositivo que no reconoces, cambia la contraseña de inmediato y revisa si tiene activado el filtrado por MAC, que restringe el acceso solo a los equipos que tú autorices explícitamente. No es una solución infalible, porque una MAC se puede falsificar (MAC spoofing), pero añade una capa adicional de control.
Usa una VPN cuando te conectes a redes wifi públicas
Una VPN (Virtual Private Network) cifra tu tráfico de datos cuando usas redes wifi abiertas en cafeterías, aeropuertos o hoteles, impidiendo que alguien en la misma red intercepte tu información. Las redes públicas son terreno fértil para ataques de intermediario, donde un tercero se coloca entre tu dispositivo y el destino de tu conexión.
Evita acceder a tu banca online o introducir contraseñas sensibles en wifis abiertas sin VPN activa. Si quieres entender cómo funcionan estas «tuberías seguras» en detalle, tenemos una guía completa sobre VPNs a fondo, y si te preocupa específicamente ese tercero escuchando en silencio, el artículo sobre Man in the Middle explica exactamente cómo opera esa amenaza.
Mitos sobre seguridad wifi que deberías dejar de creer
Ocultar el SSID, cambiar de canal o confiar solo en el filtrado MAC no son medidas de seguridad real, son obstáculos menores que cualquier atacante con herramientas básicas supera en minutos. Confiar en ellas como defensa principal es un error habitual entre usuarios que creen estar protegidos y no lo están.
Mito 1: ocultar el SSID te hace invisible. Tu red sigue emitiendo señal, y cualquier escáner wifi la detecta igual, con nombre oculto o sin él.
Mito 2: el filtrado MAC es inquebrantable. Una dirección MAC se puede clonar observando el tráfico de la red durante unos segundos.
Mito 3: si nadie vive cerca, no hace falta protegerse. La distancia física no es una barrera de seguridad, y un atacante con una antena direccional puede captar tu señal desde mucho más lejos de lo que imaginas.
Caso real: así se accede a una red wifi mal configurada en minutos
Un router con WPS activo y contraseña de fábrica puede comprometerse en menos de treinta minutos usando herramientas disponibles públicamente. Esta es la configuración que trae por defecto buena parte del parque de routers residenciales en España, sin necesidad de inventar ningún escenario extremo.
El proceso típico empieza capturando el handshake de la red, el intercambio de claves que ocurre cuando un dispositivo se conecta. Con ese handshake capturado, un ataque de diccionario contra una contraseña débil tarda minutos. Si además el WPS está activo con su PIN de ocho cifras, el tiempo se reduce todavía más, porque ese PIN tiene muchísima menos entropía que una contraseña bien construida.
Lo inquietante no es la técnica, que lleva años documentada. Lo inquietante es que casi todo lo descrito en este artículo convierte ese ataque en inviable: WPS desactivado, WPA3 o WPA2-AES activo y una contraseña larga ya rompen el esquema completo.
Checklist de validación
- Has cambiado la contraseña y el SSID por defecto del router.
- Tienes activado WPA3, o como mínimo WPA2-AES si tu equipo no soporta WPA3.
- Has creado una red de invitados separada para visitas y dispositivos IoT.
- Has comprobado que el firmware del router está actualizado a la última versión.
- Has desactivado WPS, la gestión remota y UPnP si no los necesitas.
- Has revisado la ubicación del router y, si es posible, ajustado la potencia de señal.
- Has comprobado la lista de dispositivos conectados y no reconoces nada extraño.
- Usas VPN cuando te conectas a redes wifi públicas abiertas.
Conclusión
La seguridad en redes wifi no se resuelve con un gesto único, sino con una serie de decisiones pequeñas que, sumadas, cierran casi todas las puertas obvias. Lo que diferencia a una red segura de una vulnerable casi nunca es la tecnología disponible, porque hoy cualquier router doméstico decente la ofrece. La diferencia está en si alguien se ha sentado alguna vez a configurarla.
Piensa en cuántos dispositivos de tu casa dependen hoy de esa red que probablemente lleva años sin revisarse: tu banca, tu trabajo, tus cámaras, tus hijos conectados desde su habitación. La próxima vez que tu wifi vaya lenta, antes de llamar al vecino sospechoso, revisa primero si el sospechoso eres tú.